- Bezprawnik -
- Prawo -
- Fałszywe „urzędowe wezwanie UODO” trafia do firm od monitoringu. Oszuści chcą wiedzieć, gdzie stoją kamery
Fałszywe „urzędowe wezwanie UODO” trafia do firm od monitoringu. Oszuści chcą wiedzieć, gdzie stoją kamery
Mail wygląda poważnie: powołuje się na RODO, wyznacza termin siedmiu dni roboczych i nazywa sam siebie urzędowym wezwaniem. Problem w tym, że Urząd Ochrony Danych Osobowych go nie wysłał. Oszuści podszywający się pod UODO próbują wyciągnąć od firm instalujących monitoring wizyjny listę kamer z adresami IP, dokładną lokalizacją i wersją oprogramowania. To komplet informacji, który pozwala przejąć cudze urządzenia.
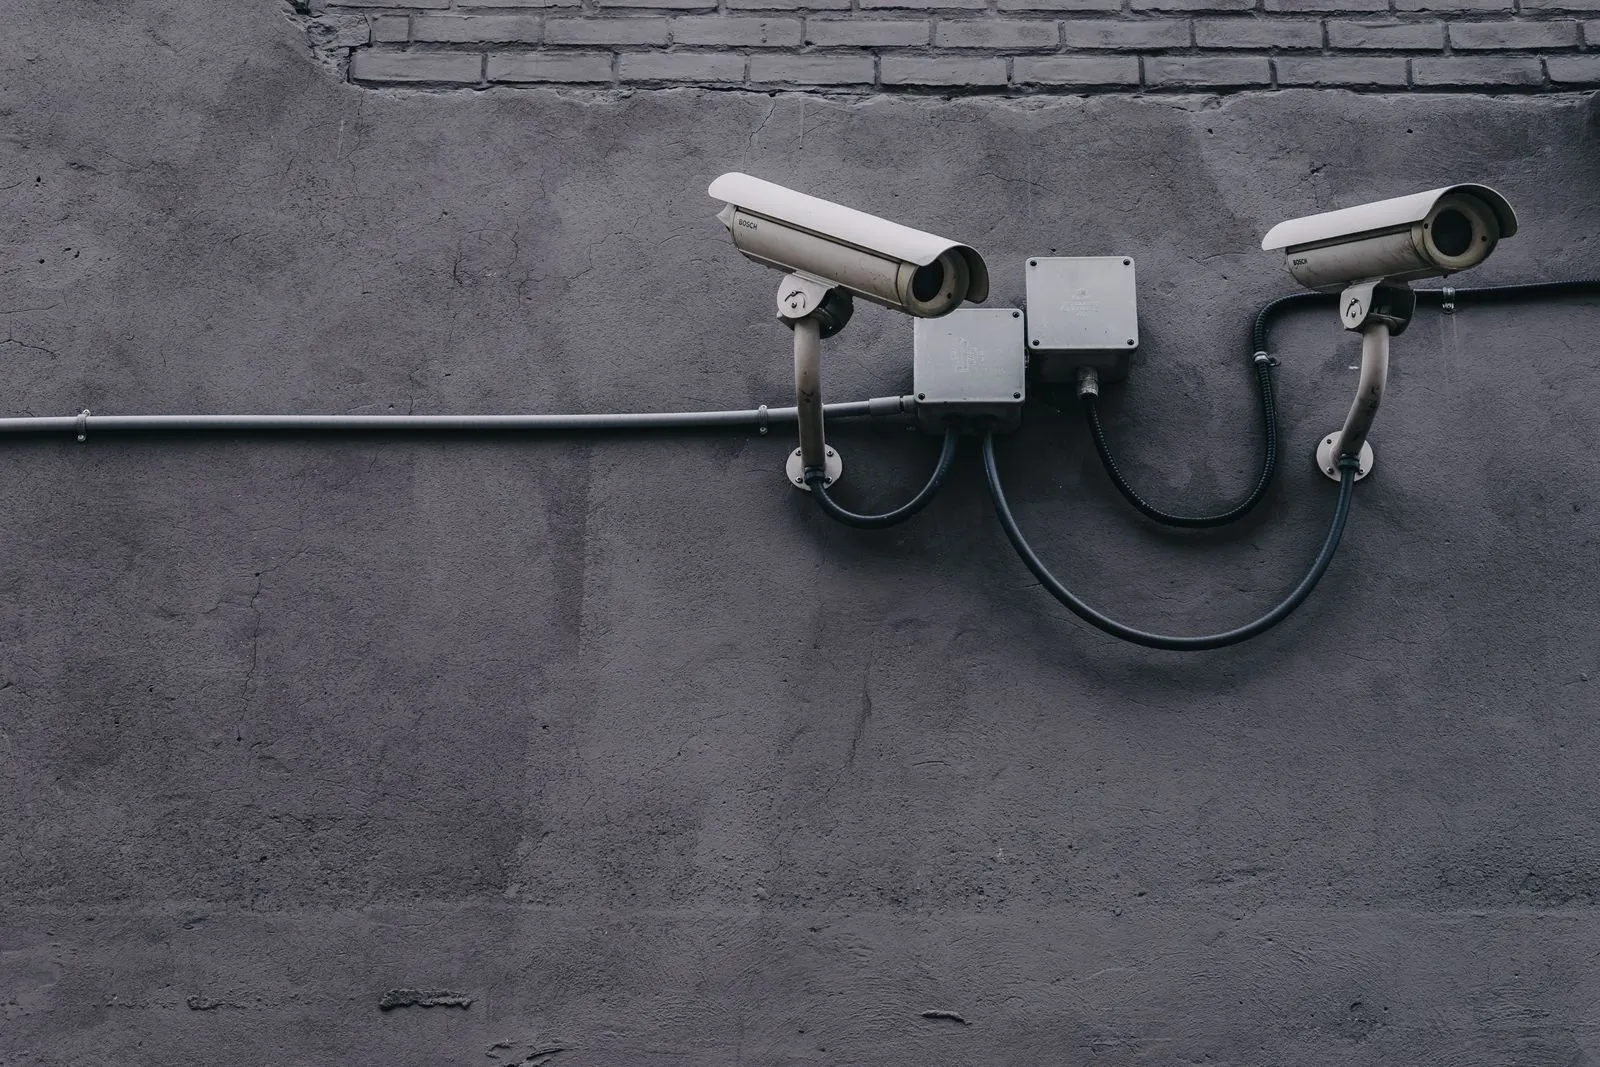

Fałszywe maile UODO do instalatorów monitoringu
Sprawa wyszła na jaw 19 października 2026 r. Wtedy CSIRT GOV, czyli rządowy zespół reagowania na incydenty komputerowe działający przy ABW, zgłosił kampanię wymierzoną w firmy, które montują systemy monitoringu wizyjnego. Dzień później UODO opublikował na swojej stronie ostrzeżenie zatytułowane „Oszuści podszywają się pod UODO i chcą wyłudzić dane”.
Odbiorcy fałszywej korespondencji dostają prośbę o przekazanie zestawienia w arkuszu kalkulacyjnym. Według opisu urzędu nadawca chce poznać m.in.:
- dane kontaktowe użytkowników końcowych, czyli klientów instalatora,
- lokalizację systemów z dokładnymi współrzędnymi,
- adresy IP i numery seryjne urządzeń,
- modele kamer oraz wersje firmware.
Termin na odpowiedź to siedem dni roboczych, a całość ma brzmieć jak oficjalne żądanie organu. W treści pada zdanie „Niniejszy wniosek stanowi urzędowe wezwanie UODO”. Dla wiarygodności autorzy powołują się też na art. 5 ust. 1 lit. f, art. 25 i art. 32 RODO. Urząd zwraca uwagę, że te przepisy nie mają większego związku z monitoringiem wizyjnym. To prawda: chodzi o ogólne zasady poufności i integralności danych, uwzględnianie ochrony danych w fazie projektowania oraz bezpieczeństwo przetwarzania. Brzmi fachowo, ale żaden z tych artykułów nie daje urzędowi podstawy do zbierania od instalatorów spisu kamer ich klientów.
Po co oszustom adresy IP i wersje firmware kamer
Ta kampania jest groźniejsza od typowego phishingu, który kończy się utratą pieniędzy jednej osoby. Zestawienie, o które proszą przestępcy, to w praktyce mapa podatnych urządzeń. Znając model kamery i wersję oprogramowania, łatwo sprawdzić, czy działa na nieaktualnym firmware ze znanymi lukami albo czy właściciel nie zmienił fabrycznych ustawień i hasła. Adres IP mówi, gdzie zapukać, a współrzędne mówią, co dokładnie widać przez obiektyw.
UODO wprost ostrzega, że tak zdobyte informacje mogą posłużyć do przejęcia kontroli nad kamerami, co oznacza zagrożenie dla bezpieczeństwa ludzi i ich mienia. Przejęty monitoring może pokazać rozkład dnia domowników, momenty, w których dom jest pusty, albo wnętrze sklepu po zamknięciu. Niedawno CERT Polska alarmował zresztą, że obraz z włamanych kamer, także z polskich mieszkań, trafia do sprzedaży w sieci. Kto ma kamerę w domu podłączoną do internetu, nie powinien traktować tematu jako problemu wyłącznie instalatorów.
Jest też aspekt prawny. Instalator, który bez podstawy przekaże obcej osobie dane klientów i parametry ich systemów, sam może naruszyć RODO. Dane kontaktowe klientów czy lokalizacja domu to dane osobowe, a ich ujawnienie nieuprawnionemu odbiorcy to klasyczne naruszenie ochrony danych. W takiej sytuacji administrator ma co do zasady 72 godziny na zgłoszenie incydentu do UODO, a jeśli ryzyko dla ludzi jest wysokie, także obowiązek zawiadomienia samych poszkodowanych.
Jak naprawdę wygląda korespondencja i kontrola UODO
Urząd w komunikacie podkreśla trzy rzeczy. Po pierwsze, nie wysyłał tych wiadomości. Po drugie, nie rozsyła tego typu pism ani ankiet, a już na pewno nie w formie urzędowego wezwania. Po trzecie, nie zbiera takich informacji w ten sposób.
Prawdziwe postępowanie przed UODO ma swoją sygnaturę, a pisma przychodzą tradycyjną pocztą, przez e-Doręczenia albo ePUAP. Jeśli urząd prowadzi szersze badanie ankietowe, najpierw informuje o nim na stronie uodo.gov.pl. Takie ankiety kieruje do administratorów danych, a nie do instalatorów czy sprzedawców sprzętu, i udział w nich jest dobrowolny. Zwykły mail z żądaniem arkusza w siedem dni nie pasuje do żadnego z tych schematów.
Podobnie wygląda sprawa z kontrolą na miejscu. Kontrolujący z UODO działa na podstawie imiennego upoważnienia prezesa urzędu i okazuje legitymację służbową. To, że UODO będzie kontrolować firmy, wiadomo od dawna, ale prawdziwa kontrola opiera się na procedurze z ustawy o ochronie danych osobowych, a nie na mailu z arkuszem do wypełnienia. Oszuści próbowali już tej sztuczki w innej wersji. Kilka lat temu opisywaliśmy przypadki, które najkrócej streszcza hasło kontrola RODO oszustwo: fałszywi kontrolerzy wyłudzali wtedy pieniądze od przedsiębiorców. Teraz celem są dane techniczne, które dla przestępców mogą być warte więcej niż jednorazowa „opłata”.
Gdzie zgłosić fałszywy mail od UODO
Najprostsza metoda weryfikacji to kontakt z urzędem kanałem, który samemu się znalazło, a nie tym podanym w podejrzanej wiadomości. UODO wskazuje adres kancelarii [email protected] oraz infolinię 606 950 000, czynną w dni robocze w godzinach od 10 do 14. Urząd zaleca szczególną ostrożność przy niespodziewanych prośbach o dane i każdorazowe sprawdzanie, czy korespondencja rzeczywiście pochodzi od tego, za kogo podaje się nadawca.
Podejrzaną wiadomość warto zgłosić do CERT Polska przez formularz na stronie incydent.cert.pl. Zespół prowadzi też numer 8080, na który przekazuje się podejrzane SMS-y; w tekście o tym, dlaczego warto znać numer do CERT, opisywaliśmy, jak to działa. Jeśli dane już wyszły, sprawa nadaje się także na policję, bo wyłudzanie informacji pod pozorem działania urzędu to nie tylko problem administracyjny.
Co zrobić, gdy dane klientów już trafiły do oszustów
Firma, która odpowiedziała na fałszywe wezwanie, powinna potraktować to jako naruszenie ochrony danych osobowych: udokumentować zdarzenie, ocenić ryzyko i rozważyć zgłoszenie do UODO w ustawowym terminie. Równie pilne są kroki techniczne. Klientów, których systemy znalazły się w arkuszu, trzeba uprzedzić, a ich kamery zaktualizować, zmienić im hasła i, jeśli to możliwe, odciąć bezpośredni dostęp z internetu.
Właściciele monitoringu nie mają wpływu na to, co zrobi ich instalator, ale mogą zadbać o podstawy: zmienić fabryczne hasło, pilnować aktualizacji i sprawdzić, co tak naprawdę rejestruje kamera. To drugie ma znaczenie nie tylko dla bezpieczeństwa. Jak pokazują spory opisywane przy okazji tematu monitoring sąsiada a RODO, obiektyw skierowany poza własną posesję może skończyć się decyzją prezesa UODO. Tym razem jednak to sam urząd jest ofiarą, bo ktoś bezczelnie posłużył się jego nazwą.
zobacz więcej: