- Bezprawnik -
- Firma -
- Hakerzy rozgrzali chłodnie do 50 stopni. Kto zapłaci za zepsuty towar w małym sklepie
Hakerzy rozgrzali chłodnie do 50 stopni. Kto zapłaci za zepsuty towar w małym sklepie
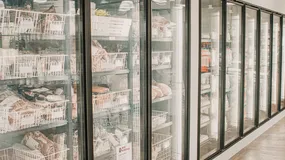
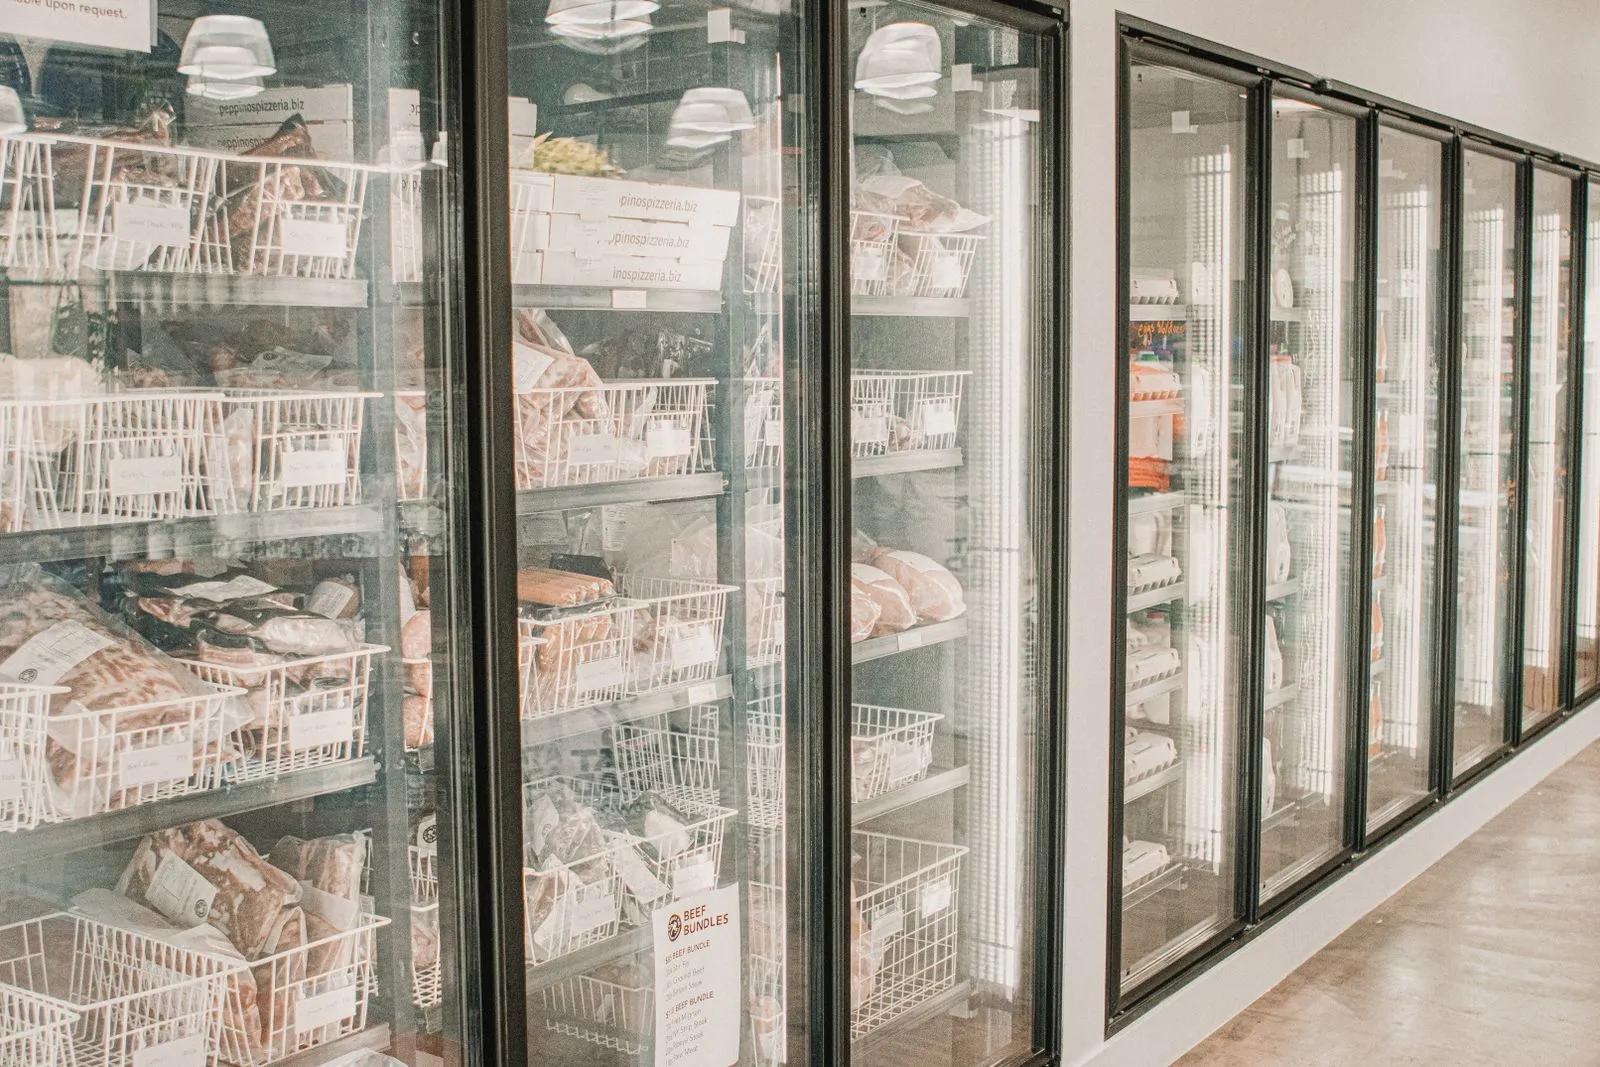
W nocy z 11 na 12 października w kilkuset francuskich supermarketach lodówki i zamrażarki zaczęły grzać zamiast chłodzić. Cyberatak na firmę kojarzy się zwykle z zaszyfrowanymi plikami i żądaniem okupu, a tu skończyło się na kontenerach pełnych wyrzuconego mięsa i mrożonek. Dla polskiego sklepu, piekarni czy masarni z chłodnią podłączoną do internetu ważniejsze od samej sensacji jest pytanie, kto w takiej sytuacji płaci za straty.

Atak na chłodnie we Francji: co wiadomo na pewno
Według relacji m.in. AP, Polsat News, BleepingComputer i dobreprogramy.pl atak uderzył w sklepy Intermarché i Netto, Coopérative U, Carrefour, Monoprix oraz E.Leclerc. Pierwsze szacunki mówiły o 250 do 400 placówkach, ale minister finansów Francji Roland Lescure poinformował parlament, że problem dotknął około 700 z mniej więcej 10 tys. supermarketów w kraju. Nazwał atak sygnałem ostrzegawczym dla wszystkich.
Wspólnym mianownikiem okazały się systemy zdalnego zarządzania chłodnictwem duńskiej firmy Danfoss. Jak podawała AP, producent przekazał, że chodziło głównie o starsze urządzenia, które nie dostawały już aktualizacji bezpieczeństwa. Napastnicy mieli wykorzystać funkcję automatycznego odszraniania, przez co meble chłodnicze grzały godzinami. Paryska prokuratura mówiła o temperaturach dochodzących do 50 stopni Celsjusza, odnotowano też pożary. Francuskie media, powołując się na BFMTV, szacują straty branży na miliony euro. Śledztwo prowadzi prokuratura i francuska agencja cyberbezpieczeństwa ANSSI, sprawców do dziś nie wskazano. Nie wyjaśniono również publicznie, jak dokładnie przestępcy dostali się do sterowników, więc wszelkie opowieści o „domyślnych hasłach” w tej konkretnej sprawie są na razie spekulacją.
Polska energetyka już przerabiała ten scenariusz
Kto uważa, że to problem Francji, powinien zajrzeć do raportu CERT Polska o incydencie z 29 grudnia 2025 r. Zaatakowano wtedy co najmniej 30 farm wiatrowych i fotowoltaicznych oraz dużą elektrociepłownię dostarczającą ciepło blisko pół miliona odbiorców. Według CERT interfejs VPN był dostępny z internetu bez drugiego składnika uwierzytelnienia, a na części sterowników i urządzeń komunikacyjnych działały domyślne poświadczenia.
Przestępcy nie muszą łamać zaawansowanych zabezpieczeń, jeśli urządzenie sterujące fizycznym procesem wisi w sieci ze starym oprogramowaniem i hasłem z instrukcji. Firmy sprzedające usługi bezpieczeństwa i centrów danych, np. Exea Data Center, zwracają uwagę, że przestarzałe sterowniki bez wsparcia producenta to zaproszenie dla włamywacza. To głos branży, która na takich ostrzeżeniach zarabia, ale trudno się z nim spierać. Pisałem już, że ataki hakerskie na firmy w Polsce są wyjątkowo częste, a przykłady z Francji i polskiej energetyki pokazują, że celem bywa także sprzęt, a nie tylko skrzynka mailowa.
Kto odpowiada za zepsuty towar po cyberataku
Sprawca odpowiada oczywiście karnie, a odpowiedzialność karna za atak hakerski wynika z przepisów Kodeksu karnego o przestępstwach komputerowych. Tyle że szanse na znalezienie i pozwanie anonimowej grupy z innego kraju są dla właściciela sklepu bliskie zeru. Realnie liczą się dwie umowy: z firmą, która serwisuje i zdalnie monitoruje urządzenia, oraz z ubezpieczycielem.
Umowa serwisowa i art. 471 Kodeksu cywilnego
Jeżeli serwisant zobowiązał się dbać o system, a nie zmienił fabrycznych haseł, wystawił panel sterowania do internetu albo przez lata nie wgrał dostępnych poprawek, można rozważać jego odpowiedzialność kontraktową z art. 471 k.c. Przepis każe dłużnikowi naprawić szkodę wynikłą z niewykonania lub nienależytego wykonania zobowiązania, chyba że powodem były okoliczności, za które nie odpowiada. Kluczowe będzie więc, co dokładnie zapisano w umowie. Jeśli serwis obejmował tylko naprawy na wezwanie, o zaniedbanie trudniej.
Drugi haczyk to klauzule ograniczające odpowiedzialność. Kodeks cywilny co do zasady na nie pozwala, nie można jedynie wyłączyć odpowiedzialności za szkodę wyrządzoną umyślnie, więc w wielu umowach serwisowych odszkodowanie jest ograniczone np. do wartości rocznego abonamentu. Moim zdaniem właśnie tę stronę umowy warto przeczytać, zanim cokolwiek się zepsuje.
Czy ubezpieczenie pokryje szkodę z cyberataku
Wszystko zależy od treści polisy. Klasyczne ubezpieczenia cybernetyczne projektowano z myślą o wycieku danych, przestoju systemów czy kosztach przywracania sprawności IT, a szkody materialne bywają w nich wyłączone albo mocno ograniczone. Z kolei w polisach mienia ubezpieczyciele na całym świecie od kilku lat celowo doprecyzowują, czy ryzyko cybernetyczne jest objęte ochroną, czy wyłączone. Właściciel sklepu może więc odkryć, że zepsuty towar nie mieści się ani w jednej, ani w drugiej umowie. Jedyną rozsądną drogą jest zapytanie agenta lub brokera wprost o scenariusz „haker przestawił chłodnię” i poproszenie o odpowiedź na piśmie.
Czy mały sklep lub piekarnia podlega pod NIS2 i KSC
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS2, została uchwalona 23 stycznia 2026 r., ogłoszona w Dzienniku Ustaw (poz. 252) i obowiązuje od 3 kwietnia 2026 r. Obejmuje podmioty kluczowe i ważne, co do zasady od poziomu średniego przedsiębiorcy w rozumieniu unijnym (od 50 pracowników albo powyżej 10 mln euro obrotu i sumy bilansowej, z uwzględnieniem firm powiązanych i partnerskich). W sektorze żywności chodzi o przedsiębiorstwa zajmujące się dystrybucją hurtową oraz przemysłową produkcją i przetwarzaniem. Osiedlowy sklep czy rzemieślnicza piekarnia zwykle się tu nie zmieszczą, ale średni zakład mięsny czy mleczarnia już tak. Szerzej o tym, jak wygląda w praktyce krajowy system cyberbezpieczeństwa, pisaliśmy osobno.
Obowiązkowy wpis do wykazu KSC do 3 października to już przeszłość, bo termin minął. Kto podlega ustawie, a nie złożył wniosku, powinien zrobić to niezwłocznie. Do 3 kwietnia 2027 r. trzeba wdrożyć zasadnicze obowiązki, w tym zarządzanie ryzykiem i kontrolę dostawców, a poważny incydent zgłasza się do CSIRT w ciągu 24 godzin (wczesne ostrzeżenie) i 72 godzin (pełne zgłoszenie). Większość kar, sięgających dla podmiotów kluczowych 10 mln euro lub 2 proc. przychodu, a dla kierownika do 300 proc. wynagrodzenia, będzie można nakładać od 3 kwietnia 2028 r.
Co sensownie zrobić z chłodnią podłączoną do internetu
Firmy spoza KSC nie mają tu ustawowych obowiązków, ale lista rozsądnych kroków jest krótka i tania:
- ustalić, kto ma zdalny dostęp do sterowników i przez jakie połączenie,
- zmienić fabryczne hasła i zażądać od serwisanta informacji o aktualizacjach,
- zamontować niezależny od sieci alarm temperatury, np. z powiadomieniem SMS,
- przeczytać umowę serwisową pod kątem bezpieczeństwa i limitów odszkodowania,
- zapytać ubezpieczyciela o szkody materialne wywołane cyberatakiem.
Moim zdaniem najwięcej daje punkt pierwszy. Podejrzewam, że wielu właścicieli małych sklepów nie ma pojęcia, że ich chłodnia jest dostępna z internetu, bo podłączył ją serwisant dla własnej wygody.